
Keepalived搭建LVS高可用性集群系统
环境
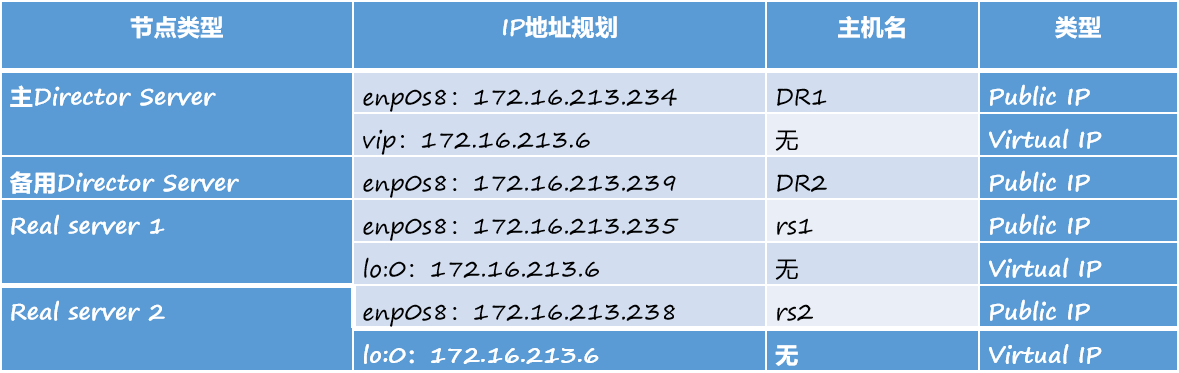
LVS集群有DR、TUN、NAT三种配置模式,可以对WWW服务、FTP服务、MAIL服务等进行负载均衡。下面通过3个实例详细讲述如何搭建WWW服务的高可用LVS集群系统,以及基于DR模式的LVS集群配置。地址规划如下表所示:
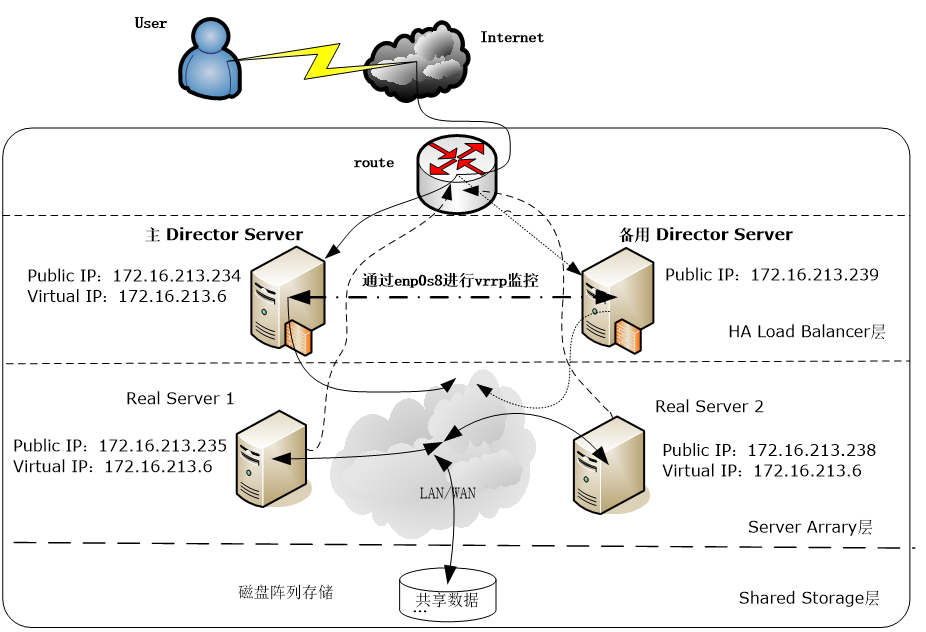
高可用LVS集群系统的拓扑结构:
配置Keepalived
Keepalived的配置非常简单,仅需要一个配置文件即可完成对HA cluster和LVS服务节点监控。Keepalived的安装已经在前面介绍过,在通过Keepalived搭建高可用的LVS集群实例中,主、备Director Server都需要安装Keepalived软件,安装成功后,默认的配置文件路径为/etc/Keepalived/Keepalived.conf。一个完整的keepalived配置文件由三个部分组成,分别是全局定义部分、vrrp实例定义部分以及虚拟服务器定义部分,下面详细介绍这个配置文件中每个选项的详细含义和用法。
! Configuration File for keepalived
#全局定义部分

global_defs {

   notification_email {

     test@example.com    	#设置报警邮件地址,可以设置多个,

#每行一个。注意,如果要开启邮件报警,

#需要开启本机的Sendmail服务

     test@example.com

   }

   notification_email_from Keepalived@localhost    	#设置邮件的发送地址

   smtp_server 192.168.200.1						#设置smtp server地址

   smtp_connect_timeout 30						#设置连接smtp server的超时时间

   router_id LVS_DEVEL					  #表示运行Keepalived服务器的一个

#标识。发邮件时显示在邮件主题中的信息

}
#vrrp实例定义部分
vrrp_instance VI_1 {
state MASTER #指定Keepalived的角色,MASTER表示
# 此主机是主服务器,BACKUP表示
#此主机是备用服务器
interface eth0 #指定HA监测网络的接口
virtual_router_id 51 #虚拟路由标识,这个标识是一个数字,
#同一个vrrp实例使用唯一的标识,
#即同一个vrrp_instance下,MASTER和
#BACKUP必须是一致的
priority 100 #定义优先级,数字越大,优先级越高。
#在一个vrrp_instance下,MASTER的
#优先级必须大于BACKUP的优先级
advert_int 1 #设定MASTER与BACKUP负载均衡器之
#间同步检查的时间间隔,单位是秒
authentication { #设定验证类型和密码
auth_type PASS #设置验证类型,主要有PASS和AH两种
auth_pass 1111 #设置验证密码,在一个vrrp_instance下,
#MASTER与BACKUP必须使用相同的密码
#才能正常通信
}
virtual_ipaddress { #设置虚拟IP地址,可以设置多个虚拟IP地址,每行一个。
172.16.213.6
}
}
#虚拟服务器定义部分
virtual_server 172.16.213.6 80 {        #设置虚拟服务器,需要指定虚拟IP地址和服务
#端口,IP与端口之间用空格隔开
    delay_loop 6						#设置运行情况检查时间,单位是秒
    lb_algo rr							#设置负载调度算法,这里设置为rr,即轮询算法
    lb_kind DR                       #设置LVS实现负载均衡的机制,有NAT、TUN
#和DR三个模式可选
persistence_timeout 50                  #会话保持时间,单位是秒。这个选项对动态网页是非常有用的,为集群系统中的session共享提供了一个很好的解决方案。有了这个会话保持功能,用户的请求会被一直分发到某个服务节点,直到超过这个会话的保持时间。需要注意的是,这个会话保持时间是最大无响应超时时间,也就是说,用户在操作动态页面时,如果在50秒内没有执行任何操作,那么接下来的操作会被分发到另外节点,但是如果用户一直在操作动态页面,则不受50秒的时间限制。
    protocol TCP						 #指定转发协议类型,有TCP和UDP两种
    real_server 172.16.213.235 80 {	#配置服务节点1,需要指定real server的真实IP地址和端口,IP与端口之间用空格隔开
weight 3	#配置服务节点的权值,权值大小用数字表示,数字越大,权值越高,设置权值的大小可以为不同性能的服务器分配不同的负载,可以为性能高的服务器设置较高的权值,而为性能较低的服务器设置相对较低的权值,这样才能合理地利用和分配了系统资源
        TCP_CHECK {					#realserve的状态检测设置部分,单位是秒
            connect_timeout 3    #表示3秒无响应超时
            retry 3		#表示重试次数
            delay_before_retry 3   #表示重试间隔
        }
    }
    real_server 172.16.213.238 80 {		#配置服务节点2
        weight 1
        TCP_CHECK {
            connect_timeout 3
            retry 3
            delay_before_retry 3
        }
    }
}
Keepalived.conf配置完毕后,将此文件复制到备用Director Server对应的路径下,然后进行两个简单的修改即可。
将“state MASTER”更改为“state BACKUP”
将priority 100更改为一个较小的值,这里改为“priority 80”
配置Real server节点
在lvs的DR和Tun模式下,用户的访问请求到达真实服务器后,是直接返回给用户的,而不再经过前端的Director Server,因此,就需要在每个Real server节点上增加虚拟的VIP地址,这样数据才能直接返回给用户,增加VIP地址的操作可以通过创建脚本的方式来实现,创建文件/etc/init.d/lvsrs,脚本内容如下:
#!/bin/bash
VIP=172.16.213.6
/sbin/ifconfig lo:0 $VIP broadcast $VIP netmask 255.255.255.255 up
echo “1″ >/proc/sys/net/ipv4/conf/lo/arp_ignore
echo “2″ >/proc/sys/net/ipv4/conf/lo/arp_announce
echo “1″ >/proc/sys/net/ipv4/conf/all/arp_ignore
echo “2″ >/proc/sys/net/ipv4/conf/all/arp_announce
sysctl -p
#end
在回环设备上绑定了一个虚拟IP地址,并设定其子网掩码为255.255.255.255,与Director Server上的虚拟IP保持互通,然后禁止了本机的ARP请求。
脚本也可以写成可启动与停止的服务脚本,内容如下:
#!/bin/bash
#description : Start Real Server
VIP=172.16.213.6
.  /etc/rc.d/init.d/functions
case "$1" in
    start)
        echo " Start LVS  of  Real Server"
 /sbin/ifconfig lo:0 $VIP broadcast $VIP netmask 255.255.255.255 up
        echo "1" >/proc/sys/net/ipv4/conf/lo/arp_ignore
        echo "2" >/proc/sys/net/ipv4/conf/lo/arp_announce
        echo "1" >/proc/sys/net/ipv4/conf/all/arp_ignore
        echo "2" >/proc/sys/net/ipv4/conf/all/arp_announce
        ;;
    stop)
        /sbin/ifconfig lo:0 down
        echo "close LVS Director server"
        echo "0" >/proc/sys/net/ipv4/conf/lo/arp_ignore
        echo "0" >/proc/sys/net/ipv4/conf/lo/arp_announce
        echo "0" >/proc/sys/net/ipv4/conf/all/arp_ignore
        echo "0" >/proc/sys/net/ipv4/conf/all/arp_announce
        ;;
    *)
        echo "Usage: $0 {start|stop}"
        exit 1
esac
[root@localhost ~]#chomd 755 /etc/init.d/lvsrs
由于虚拟ip,也就是上面的VIP地址,是Director Server和所有的Real server共享的,如果有ARP请求VIP地址时,Director Server与所有Real server都做应答的话,就出现问题了,因此,需要禁止Real server响应ARP请求。而lvsrs脚本的作用就是使Real Server不响应arp请求。
启动Keepalived+LVS集群系统
在主、备Director Server上分别启动Keepalived服务,可以执行如下操作:
[root@DR1 ~]#/etc/init.d/Keepalived start在两个Real server上执行如下脚本
[root@rs1~]#/etc/init.d/lvsrs start