
Nginx-2
Nginx中location应用实例
location主要用于对URL进行匹配。 location支持正则表达式匹配,也支持条件判断匹配。
以下这段设置是通过location指令来对网页URL进行分析处理,所有扩展名以.gif、.jpg、.jpeg、.png、.bmp、.swf结尾的静态文件都交给nginx处理。
location ~ .*\.(gif|jpg|jpeg|png|bmp|swf)$  {
                root    /data/wwwroot/www.ixdba.net;

               }
以下这段设置是将upload和html下的所有文件都交给nginx来处理,需要注意的是,upload和html目录是在/data/wwwroot/www.ixdba.net目录下的一个子目录。
location ~ ^/(upload|html)/  {
               root    /data/wwwroot/www.ixdba.net;

        			}
在下面这段设置中,location是对此虚拟主机下动态网页的过滤处理,也就是将所有以.jsp为后缀的文件都交给本机的8080端口处理。
location ~ .*.jsp$ {
				index index.jsp;

				proxy_pass http://localhost:8080;

}
location匹配优先级
location支持各种匹配规则,在多个匹配规则下,Nginx对location的处理是有优先级的,优先级高的规则会优先进行处理,而优先级低的规则可能会最后处理或者不进行处理,下面列出location多个匹配规则下,每个规则的处理优先级顺序。
location  = / {
  [ config A ]
}
location ^~ /images/ {
  [ config B ]
}
location ~* \.(gif|jpg|png|swf)$ {
  [ config C ]
}
location  /abc/def {
  [ config D ]
}
location  /abc {
  [ config E ]
}
location  / {
  [ config F ]
}
反向代理与正向代理
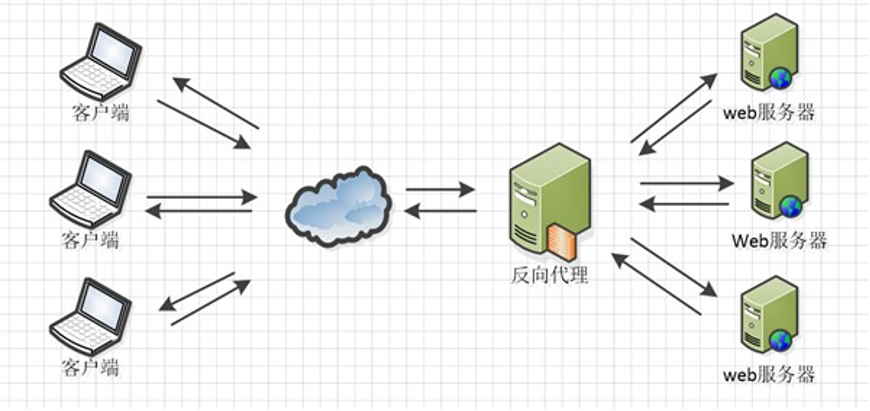
反向代理(Reverse Proxy)方式是指通过代理服务器来接受internet上的连接请求,然后将请求转发给内部网络上的服务器,并且将从内部网络服务器上得到的结果返回给internet上请求连接的客户端,此时代理服务器对外就表现为一个服务器。当一个代理服务器能够代理外部网络上的访问请求来访问内部网络时,这种代理服务的方式称为反向代理服务。
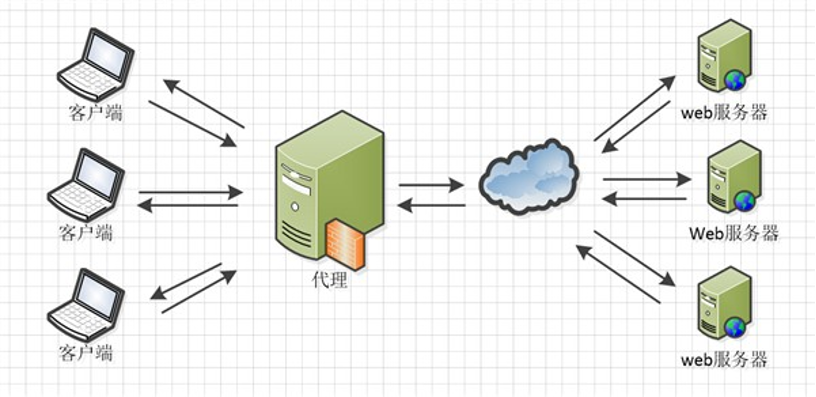
客户端无法直接访问外部的web,需要在客户端所在的网络内架设一台代理服务器,客户端通过代理服务器访问外部的web(需要在客户端的浏览器中设置代理服务器),这就是正向代理。
正向代理适用于:
①局域网的代理服务器
②访问某个受限网络的代理服务器,如教育网访问某些国外网站需要找代理
简单的反向代理实例
实现反向代理功能的是一个叫做proxy_pass的模块,最简单的一个反向代理应用如下所示,这里仅列出整个配置中的server部分:
server {
        listen       80;

        server_name  www.a.com;

        location / {

        proxy_pass  http://172.16.213.18;

        }

}
这个反向代理实现的功能是:当访问www.a.com的时候,所有访问请求都会转发到后端172.16.213.18这个服务器的80端口上。
一个典型的反向代理服务器配置如下所示,这里仅列出整个配置中的server部分:
server {
        listen       80;
        server_name  www.b.com;
        location / {
        proxy_redirect off;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_connect_timeout 90;
        proxy_send_timeout 90;
        proxy_read_timeout 90;
        proxy_buffer_size  4k;
        proxy_buffers 4 32k;
        proxy_busy_buffers_size 64k;
        proxy_temp_file_write_size 64k;
        proxy_pass  http://172.16.213.77:5601;
        }
}
这个反向代理实现的功能是:当访问www.b.com的时候,所有访问请求都会转发到后端172.16.213.77这个服务器的5601端口上。与上面那个反向代理实例相比,此反向代理配置增加了一些反向代理属性,这些属性一般用于生产环境下对代理性能要求很高的环境中。
Nginx反向代理uri的用法
第二种uri代理方式配置如下:
server {
                    server_name www.abc.com;
                    location /uri/ {
                    proxy_pass http://192.168.99.100:8000/new_uri/;
                    }
                }
nginx的proxy_pass对于此种情况的处理方式是:替换成proxy_pass指令中URL中含有的uri,也就是当客户端访问http://www.abc.com/uri/iivey.html 时,会被反向代理到http://192.168.99.100:8000/new_uri/iivey.html 进行访问。
还有一种uri代理方式,配置如下:
server {
                    server_name www.abc.com;
                    location /uri/ {
                    proxy_pass http://192.168.99.100:8000/;
                    }
                }
nginx的proxy_pass对于此种情况的处理方式是:替换成proxy_pass指令中URL中含有的uri,也就是当客户端访问http://www.abc.com/uri/iivey.html 时,会被反向代理到http://192.168.99.100:8000/iivey.html 进行访问。
这种反向代理方式其实是上面第二种uri代理方式的扩展,这里要重点注意下“proxy_pass http://192.168.99.100:8000/;” 这个url结尾有个“/"和没有”/"的区别。