
openstack身份服务(Keystone服务)
openstack 安全
- 数据安全
- 身份和访问管理安全
- 虚拟化安全
- 基础设施安全
keystone作用
keystone是openstack默认使用的身份认证管理系统,是openstack中唯一可以提供身份认证的组件。
主要功能
- 身份认证
- 用户授权
- 用户管理
- 服务目录
主要工作
- 跟踪监督
- 目录端点
基本概念
认证(Authentication)
确认用户身份的过程
凭证(Credentials)
用于确认用户身份的数据。
令牌(Token)
访问openstack API各种资源提供的一种特殊的字符串。
用户(User)
使用openstack云服务的个人、系统或服务的账户名称。
项目(Project)
早期版本的租户(Tenant),分配和隔离资源或身份对象的一个容器。
域(Domain)
项目和用户的集合
组(Group)
组是域所拥有的用户的集合。
角色(Role)
定义用户权利和权限的集合。
端点(Endpoint)
组件能够访问的网络地址,通常是一个URL。
服务(Service)
nova、glance、neutron这样的服务,提供一个或者多个端点。
分区(Region)
通用分区,可以为一个分区关联若干个子分区。
客户端(Client)
openstack服务(包括Identity API)的命令行接口。
层次结构
openstack Identity API v3引入了域(domain)和组(group)概念,并将租户改成为项目,这样更符合现实世界和云服务的映射关系。
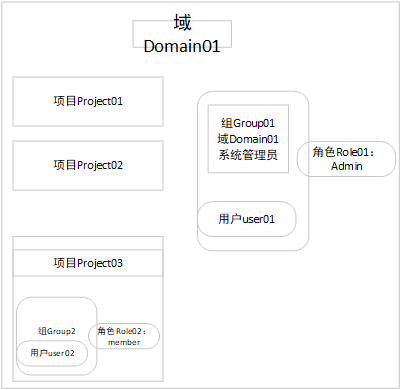
- 利用域实现真正的多租户(multi-tenancy)架构
组是一组用户的容器,可以面向组中添加用户,并直接给组分配角色。
认证流程
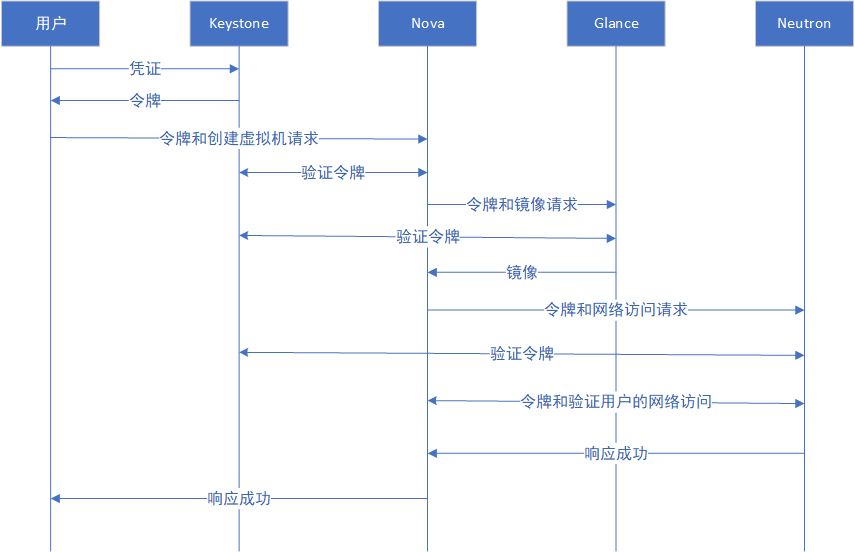
管理操作
图形界面
项目管理
- 用户管理
- 组管理
- 角色管理
命令行
项目(租户)管理
环境变量
cd && . keystonerc_admin
列出所有项目
openstack project list
创建项目
openstack project create
openstack project create --description 'my project' new-project --domain default
更新项目
openstack project set
openstack project set 8f411ee8e667442bb5a7db62c47d6175 --name test-new
openstack project set 8f411ee8e667442bb5a7db62c47d6175 --disable
临时禁用某项目
openstack project set 8f411ee8e667442bb5a7db62c47d6175 --enable
激活项目
删除项目
openstack project delete
openstack project delete test-new
openstack project delete  073d949e9c2e4f23bcf93a22f3541603
查看某项目的详细信息
openstack project show
openstack project show new-project
openstack project show 51cff33052394938b5dd84ed003ad137
清除项目资源,也要删除项目
openstack project purge
openstack project purge --project 51cff33052394938b5dd84ed003ad137
用户管理
列出用户
openstack user list
创建用户
openstack user create
openstack user create --project new-project --password 123456 new-user
删除用户
openstack user delete
openstack user delete new-user
更新用户
openstack user set
更新用户密码
openstack user password set
查看某用户详细信息
openstack user show
组管理
添加用户到组
group add user
检查组成员
group contains user
创建组
group create
删除组
group delete
列出组
group list
从组中移除用户
group remove user
设置组属性
group set
显示组信息
group show
角色管理
列出角色
openstack role list
列出角色分配
openstack role assignment list
创建角色
openstack role create
将角色赋予某个用户
openstack role add
更新角色
openstack role set
查看某角色详细信息
openstack role show
删除角色的分配信息
openstack role remove
删除角色
openstack role delete
手工部署
controller
创建数据库
命令 / 配置示例
mysql -u root -p123456
CREATE DATABASE keystone;
GRANT ALL PRIVILEGES ON keystone.* TO 'keystone'@'localhost' IDENTIFIED BY '123456';
GRANT ALL PRIVILEGES ON keystone.* TO 'keystone'@'%' IDENTIFIED BY '123456';
flush privileges;
exit
安装软件包
命令 / 配置示例
yum install -y openstack-keystone
yum install -y httpd
yum install -y mod_wsgi
修改配置
快速修改
命令 / 配置示例
openstack-config --set /etc/keystone/keystone.conf database connection mysql+pymysql://keystone:123456@controller/keystone
openstack-config --set /etc/keystone/keystone.conf token provider fernet
openstack-config --set /etc/keystone/keystone.conf token expiration  86400
- 连接数据库
- 令牌提供者为fernet
- 令牌过期时间
查看修改内容
egrep -v "^#|^$" /etc/keystone/keystone.conf
同步Identity 服务的初始数据到keystone 库
su -s /bin/sh -c "keystone-manage db_sync" keystone
查看
命令 / 配置示例
mysql -uroot -p123456
use keystone;
show tables;
exit
T版本一共有48张表
初始化Fernet Key库
标志用于指定将用于运行keystone的操作系统用户/组。提供这些是为了允许在另一个操作系统用户/组下运行keystone。在下面的示例中,我们调用用户&组keystone。
命令 / 配置示例
keystone-manage fernet_setup --keystone-user keystone --keystone-group keystone
keystone-manage credential_setup --keystone-user keystone --keystone-group keystone
创建认证实体服务
命令 / 配置示例
keystone-manage bootstrap --bootstrap-password 123456 \
--bootstrap-admin-url http://controller:5000/v3/ \
--bootstrap-internal-url http://controller:5000/v3/ \
--bootstrap-public-url http://controller:5000/v3/ \
--bootstrap-region-id RegionOne
说明
命令 / 配置示例
openstack 中每一个服务都运行在一个特定的URL 和端口上,即有一个API 地址,通常称之为API 服务端点,当一个客户端访问openstack 时,keystone身份认证服务负责向其返回openstack 环境中各个服务的API 地址,以便客户端使用这些服务。所以配置每一个服务时都需要向keystone 注册其API 地址。openstack 中可以定义多个区域,可以把不同的区域理解成不同的数据中心,它们有各自同不的URL 或IP 地址,在openstack 身份认证服务里,可以为每一个区域分别定义API。默认只有一个区域,且标识为RegionOne。
每个服务的API 都会有3 个API 地址,公共(面向终端用户)、内部(仅在本地局域网内)、管理员(可以被有管理员权限的用户使用),通过配置在不同的IP 段上来实现适当隔离。
配置httpd服务
vim /etc/httpd/conf/httpd.conf +95
ServerName controller
检查
cat /etc/httpd/conf/httpd.conf |grep ServerName
保存退出,建立文件链接
ln -s /usr/share/keystone/wsgi-keystone.conf /etc/httpd/conf.d/
相当于把keystone的配置放到http服务下面
启动httpd服务
命令 / 配置示例
systemctl restart httpd
systemctl enable httpd
systemctl status httpd
编写环境变量脚本admin-openrc
命令 / 配置示例
cat <<EOF> /root/admin-openrch.sh
#!/bin/bash
export OS_PROJECT_DOMAIN_NAME=Default
export OS_USER_DOMAIN_NAME=Default
export OS_PROJECT_NAME=admin
export OS_USERNAME=admin
export OS_PASSWORD=123456
export OS_AUTH_URL=http://controller:5000/v3
export OS_IDENTITY_API_VERSION=3
export OS_IMAGE_API_VERSION=2
EOF
生效
source /root/admin-openrch.sh
实验
创建一个example域
openstack domain create --description "An Example Domain" example
在default域下创建一个service项目或者叫租户
命令 / 配置示例
openstack project create --domain default \
--description "Service Project" service
一个租户在openstack 里就是一个项目,创建用户时必须先要有租户(项目),同时还需要一个能分配给该用户的角色,这样创建的用户才有意义。
创建service 项目(租户),service 项目将作为openstack 的系统项目,所有系统服务都要加入到service 项目中。
在default域下创建一个myproject项目
openstack project create --domain default --description "Demo Project" myproject
查看
openstack project list
在default域下创建一个用户myuser,官网的password-prompt需要手动输入两次,我直接写在命令中
openstack user create --domain default --password 123456 myuser
在default域下创建角色myrole
openstack role create myrole
把项目和角色授权给用户
openstack role add --project myproject --user myuser myrole
验证
openstack token issue
查看管理员用户的身份令牌
命令 / 配置示例
openstack --os-auth-url http://controller:5000/v3 \
  --os-project-domain-name Default --os-user-domain-name Default \
  --os-project-name admin --os-username admin token issue
查看创建的普通用户令牌
命令 / 配置示例
openstack --os-auth-url http://controller:5000/v3 \
  --os-project-domain-name Default --os-user-domain-name Default \
  --os-project-name myproject --os-username myuser token issue
快照--03keystone搭建完毕(01 )