
SSH端口敲门
端口敲门(Port Knocking)是一种“先敲门再开门”的隐蔽安全机制。它把需要开放的端口(例如 SSH 的 22)默认设为关闭或 DROP,只有用户按事先约定好的顺序去“敲”一组端口(发送 TCP/UDP 包或特定 ICMP 报文)后,防火墙才临时对该用户的 IP 开放真正的服务端口。
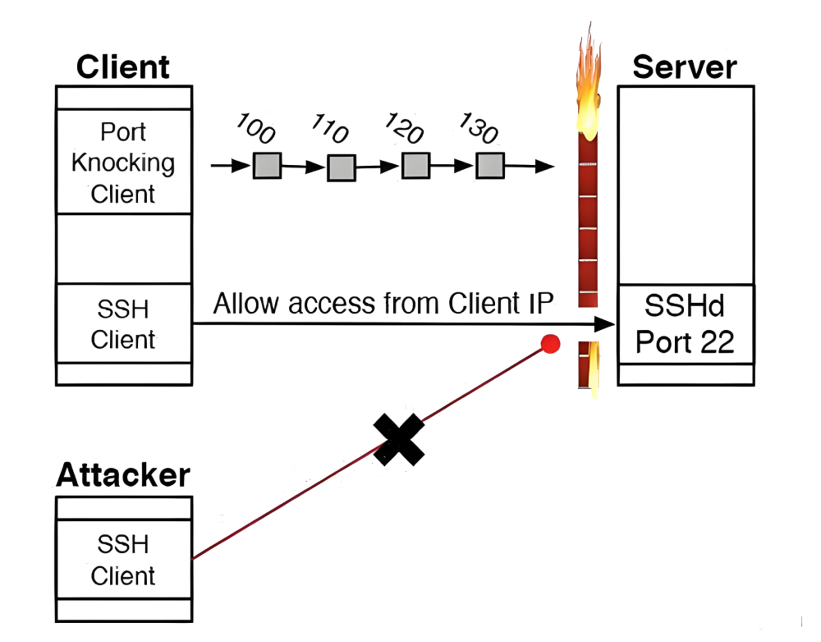
在服务端(172.16.213.121)安装knock-server
[root@openeuler ~]# yum  -y install knock-server
接着,修改配置文件:
[root@openeuler ~]# vi  /etc/knockd.conf
[options]
        #UseSyslog
        Interface= ens3   #这是你网卡名称,注意修改。
        LogFile = /var/log/knockd.log

[opencloseSSH]
        sequence      = 2221,3333,4444
        seq_timeout   = 15
        tcpflags      = syn
        start_command = /sbin/iptables -I INPUT -s %IP% -p tcp --dport 22221 -j ACCEPT
        cmd_timeout   = 60
        stop_command  = /sbin/iptables -D INPUT -s %IP% -p tcp --dport 22221 -j ACCEPT
/etc/knockd.conf的参数含义:
logfile knockd的运行日志文件,当然也可以配置成UseSyslog 则使用系统的syslog日志功能
sequence 设置客户端敲击的端口及每个端口的协议类型
opencloseSSH 开启与关闭SSH 防火墙的设定项目
seq_timeout 需要在多长时间里完成端口的敲击
tcpflags 来源封包所需带有的封包标志,一般来说, UDP 封包不会有ack
start_command 完成端口的敲击后,执行的命令
cmd_timeout :多长时间后关门,单位是秒。若设定stop_command 则需此设定。
stop_command 超时后( cmd_timeout设定超时时间),执行的断开命令
服务端修改配置/etc/ssh/sshd_config文件:
Port 22
Port 22221

建议增加一个22221端口,为了测试方便。22端口连接演示,22221端口是测试的ssh远程连接端口。
添加规则,允许22登陆(为测试方便),测试需要。
iptables -I INPUT -p tcp --dport 22 -j ACCEPT
iptables -P INPUT DROP
客户端敲门
安装客户端软件
[root@openeuler ~]# yum -y install knock
敲门:
[root@openeuler ~]# knock -v 172.16.213.121 2222 3333 4444
其中172.16.213.121是ssh服务端IP。敲门成功,服务端会显示如下内容:
[2030-08-20 17:00] 172.16.213.22: opencloseSSH: Stage 1
[2030-08-20 17:00] 172.16.213.22: opencloseSSH: Stage 2
[2030-08-20 17:00] 172.16.213.22: opencloseSSH: Stage 3
[2030-08-20 17:00] 172.16.213.22: opencloseSSH: OPEN SESAME
[2030-08-20 17:00] opencloseSSH: running command: /sbin/iptables -A INPUT -s 172.16.213.22 -p tcp --dport 22221 -j ACCEPT
最后,客户端就可以进行ssh链接了:
[root@openeuler ~]# ssh -p 22221 172.16.213.121