
openstack编排服务(Heat编排服务)
简介
Heat 是由AWS的EC2 Cloud Formation 演化而来,用于openstack 中资源的编排(Orchestration),它通过将OpenStack中的资源(resource)以模版(template)的形式组织起来。
例如我们可以将一组资源,比如虚拟机实例的启动、IP绑定、软件部署等写在一个template里面,heat 通过读取配置文件来完成模版规定的动作:创建虚拟机,分配浮动IP,部署应用程序 等。
作用
更快更有效的管理OpenStack的资源
云平台系统在相对比较稳定的情况下,管理成本逐渐变成首要的解决问题。云上自动化能力是一个云平台的刚需,可以有效降低维护难度。
OpenStack原生提供命令行和Horizon 来供用户管理资源。然而命令行和在浏览器中的点击,费时费力,不利于用户使用Openstack 来进行大批量的管理以支撑IT 应用。
我们可以将一些零散的资源操作都定义在heat的模版中,通过一个创建stack的操作,就能创建出我们要的资源。Heat 采用模板方式来设计或者定义编排。为方便用户使用,Heat 还提供了大量的模板例子,使用户能够方便地得到想要的编排。
更小的研发成本
引入Heat,对于不了解OpenStack的研发者来说,可以更快的接入现有的业务系统。
开发者更关心的是授权认证和对虚拟资源的增删改,而对于底层的状态并不用太多了解。
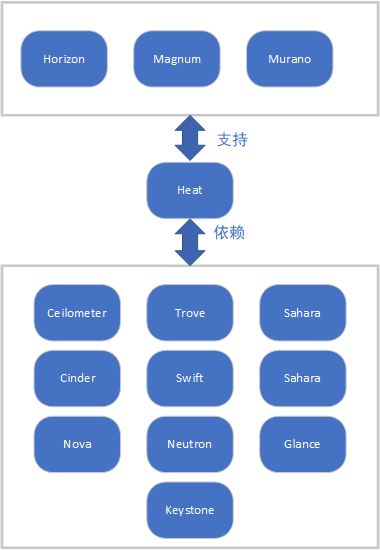
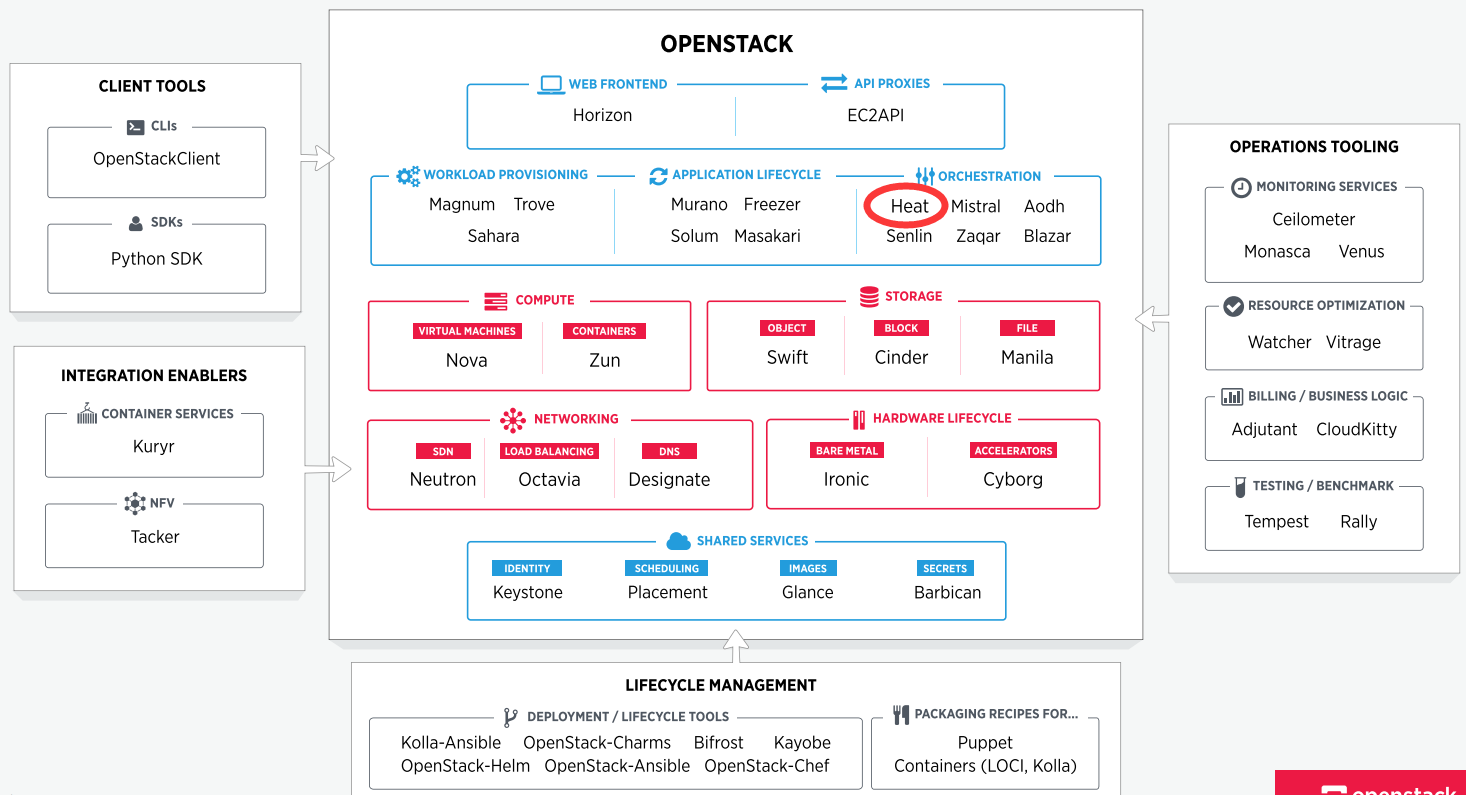
组件关系
目的任务
提供一个基于模版的编排以描述云应用。
以文本文件的形式描述云应用的基础设施。
模版定义资源之间的关系,使得heat调用API来创建所有的基础设施,按照正确的顺序创建全部应用。
与其他openstack组件整合。
通过安装插件定制heat的功能。
组件
heat
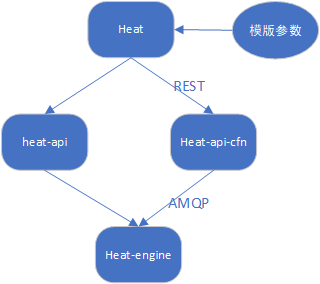
heat工具是一个CLI,它与heat api通信以执行AWS CloudFormation api。终端开发人员也可以直接使用hdat REST API。
heat-api
heat-api组件提供了一个openstack原生的REST API,通过RPC将API请求发送给heat-engine来处理它们。
Heat-api-cfn
heat-api-cfn组件提供了一个与AWS CloudFormation兼容的AWS查询API,并通过RPC将API请求发送给热机来处理API请求。
Heat-engine
编排模板的启动,并向API消费者提供事件。
工作机制
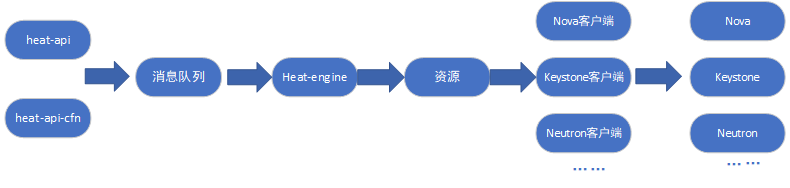
编排讲解
概念
stack(栈)
Stack概念来源于AWS,是OpenStack中用来管理一组资源的基本单位。一个stack往往对应一个应用程序。Stack管理的是resource,而resource是个抽象的概念,它可以是虚拟机,可以是网络等。
Stack就是在单个模板中定义的实例化资源的集合,是Heat管理应用程序的逻辑单元。
template(模板)
heat的template描述了所用的所有组件资源以及组件资源之间的关系。heat模版是heat的核心。
格式
HOT(Heat Orchestration Template)模板
heat自有的模板格式,资源类型更加丰富,体现出heat的特点。
本课程讲解
CFN(CloudFormation-compatible)模板
兼容AWS,没有HOT强大。
模板结构
heat_template_version: 2016-10-14
description:
# a description of the template
parameter_groups:
# a declaration of input parameter groups and order
parameters:
# declaration of input parameters
resources:
# declaration of template resources
outputs:
# declaration of output parameters
conditions:
# declaration of conditions
模板版本(heat_template_version)
指定该YAML所对应的HOT模板版本。
- 必须字段
- 可以是heat的发行日期
- 可以是heat发行的代码
描述信息(description)
模版的说明信息。
可选字段
参数组(parameter_groups)
定义了输入参数如何分组和在该组中提供的参数顺序。这些组通常用于描述下游用户界面的预期行为。
格式
parameter_groups:
label:
description:
parameters:
label
定义关联参数组的可读标签
description
参数组描述信息
parameters
与此参数组关联的参数列表。
param name
在关联参数部分中定义的参数的名称。
输入参数(parameters)
定义了实例化模板(创建stack)时需要提供的输入参数(Input Parameters)。
来源
- 模板文件
- 环境变量
- 命令行参数
格式
parameters:
<param name>:
type: <string | number | json | comma_delimited_list | boolean>
label: <human-readable name of the parameter>
description: <description of the parameter>
default: <default value for parameter>
hidden: <true | false>
constraints:
<parameter constraints>
immutable: <true | false>
tags: <list of parameter categories>
param name
参数名称
type
参数的类型。支持的类型有string、number、comma_delimited_list、json和boolean。此属性是必需的。
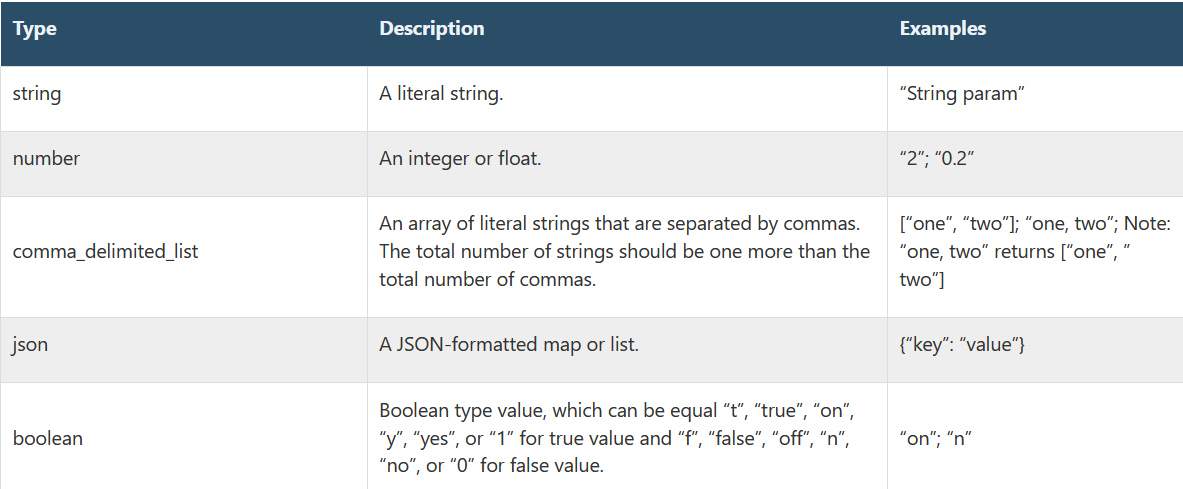
label
参数标签
可选
description
参数描述信息
可选
default
该参数的默认值。如果用户在部署期间没有指定自己的值,则使用此值。
可选
hidden
定义当用户请求关于从模板创建的堆栈的信息时是否应该隐藏参数。此属性可用于隐藏指定为参数的密码。
可选,默认为false。
constraints
要应用的约束列表。当用户部署堆栈时,这些约束由编排引擎进行验证。如果参数值不符合约束,则堆栈创建失败。
可选
immutable
定义参数是否可更新。如果将此设置为true并且参数值发生更改,则堆栈更新失败。
可选,默认为false。
tags
指定参数类别的字符串列表。该值用于对参数进行分类,以便用户对参数进行分组。
可选
资源(resources:)
资源部分定义了构成从HOT模板部署的堆栈的实际资源(例如计算实例、网络、存储卷)。
格式
resources:
<resource ID>:
type: <resource type>
properties:
<property name>: <property value>
metadata:
<resource specific metadata>
depends_on: <resource ID or list of ID>
update_policy: <update policy>
deletion_policy: <deletion policy>
external_id: <external resource ID>
condition: <condition name or expression or boolean>
resource ID
资源ID,在模板的资源部分中必须是唯一的。
type
资源类型,如“OS::Nova::Server”、“OS::Neutron::Port”。此属性是必需的。
https://docs.openstack.org/heat/train/template_guide/openstack.html#
Aodh
- OS::Aodh::CompositeAlarm
- OS::Aodh::EventAlarm
OS::Aodh::GnocchiAggregationByMetricsAlarm
OS::Aodh::GnocchiAggregationByResourcesAlarm
- OS::Aodh::GnocchiResourcesAlarm
- OS::Aodh::LBMemberHealthAlarm
Barbican
- OS::Barbican::CertificateContainer
- OS::Barbican::GenericContainer
- OS::Barbican::Order
- OS::Barbican::RSAContainer
- OS::Barbican::Secret
Blazar
- OS::Blazar::Host
- OS::Blazar::Lease
Cinder
- OS::Cinder::EncryptedVolumeType
- OS::Cinder::QoSAssociation
- OS::Cinder::QoSSpecs
- OS::Cinder::Quota
- OS::Cinder::Volume
- OS::Cinder::VolumeAttachment
- OS::Cinder::VolumeType
Designate
- OS::Designate::RecordSet
- OS::Designate::Zone
Glance
OS::Glance::WebImage
Heat
- OS::Heat::AccessPolicy
- OS::Heat::AutoScalingGroup
- OS::Heat::CloudConfig
- OS::Heat::Delay
- OS::Heat::DeployedServer
- OS::Heat::InstanceGroup
- OS::Heat::MultipartMime
- OS::Heat::None
- OS::Heat::RandomString
- OS::Heat::ResourceChain
- OS::Heat::ResourceGroup
- OS::Heat::ScalingPolicy
- OS::Heat::SoftwareComponent
- OS::Heat::SoftwareConfig
- OS::Heat::SoftwareDeployment
- OS::Heat::SoftwareDeploymentGroup
- OS::Heat::Stack
- OS::Heat::StructuredConfig
- OS::Heat::StructuredDeployment
- OS::Heat::StructuredDeploymentGroup
- OS::Heat::SwiftSignal
- OS::Heat::SwiftSignalHandle
- OS::Heat::TestResource
- OS::Heat::UpdateWaitConditionHandle
- OS::Heat::Value
- OS::Heat::WaitCondition
- OS::Heat::WaitConditionHandle
Keystone
- OS::Keystone::Domain
- OS::Keystone::Endpoint
- OS::Keystone::Group
- OS::Keystone::GroupRoleAssignment
- OS::Keystone::Project
- OS::Keystone::Region
- OS::Keystone::Role
- OS::Keystone::Service
- OS::Keystone::User
- OS::Keystone::UserRoleAssignment
Magnum
- OS::Magnum::Cluster
- OS::Magnum::ClusterTemplate
Manila
- OS::Manila::SecurityService
- OS::Manila::Share
- OS::Manila::ShareNetwork
- OS::Manila::ShareType
- OS::Mistral::CronTrigger
- OS::Mistral::ExternalResource
- OS::Mistral::Workflow
Monasca
- OS::Monasca::AlarmDefinition
- OS::Monasca::Notification
Neutron
- OS::Neutron::AddressScope
- OS::Neutron::Firewall
- OS::Neutron::FirewallPolicy
- OS::Neutron::FirewallRule
- OS::Neutron::FloatingIP
- OS::Neutron::FloatingIPAssociation
- OS::Neutron::IKEPolicy
- OS::Neutron::IPsecPolicy
- OS::Neutron::IPsecSiteConnection
- OS::Neutron::L2Gateway
- OS::Neutron::L2GatewayConnection
- OS::Neutron::LBaaS::HealthMonitor
- OS::Neutron::LBaaS::L7Policy
- OS::Neutron::LBaaS::L7Rule
- OS::Neutron::LBaaS::Listener
- OS::Neutron::LBaaS::LoadBalancer
- OS::Neutron::LBaaS::Pool
- OS::Neutron::LBaaS::PoolMember
- OS::Neutron::MeteringLabel
- OS::Neutron::MeteringRule
- OS::Neutron::Net
- OS::Neutron::NetworkGateway
- OS::Neutron::Port
- OS::Neutron::ProviderNet
- OS::Neutron::QoSBandwidthLimitRule
- OS::Neutron::QoSDscpMarkingRule
- OS::Neutron::QoSPolicy
- OS::Neutron::Quota
- OS::Neutron::RBACPolicy
- OS::Neutron::Router
- OS::Neutron::RouterInterface
- OS::Neutron::SecurityGroup
- OS::Neutron::SecurityGroupRule
- OS::Neutron::Segment
- OS::Neutron::Subnet
- OS::Neutron::SubnetPool
- OS::Neutron::TaaS::TapFlow
- OS::Neutron::TaaS::TapService
- OS::Neutron::Trunk
- OS::Neutron::VPNService
Nova
- OS::Nova::Flavor
- OS::Nova::HostAggregate
- OS::Nova::KeyPair
- OS::Nova::Quota
- OS::Nova::Server
- OS::Nova::ServerGroup
Octavia
- OS::Octavia::HealthMonitor
- OS::Octavia::L7Policy
- OS::Octavia::L7Rule
- OS::Octavia::Listener
- OS::Octavia::LoadBalancer
- OS::Octavia::Pool
- OS::Octavia::PoolMember
Sahara
- OS::Sahara::Cluster
- OS::Sahara::ClusterTemplate
- OS::Sahara::DataSource
- OS::Sahara::ImageRegistry
- OS::Sahara::Job
- OS::Sahara::JobBinary
- OS::Sahara::NodeGroupTemplate
Senlin
- OS::Senlin::Cluster
- OS::Senlin::Node
- OS::Senlin::Policy
- OS::Senlin::Profile
- OS::Senlin::Receiver
Swift
OS::Swift::Container
Trove
- OS::Trove::Cluster
- OS::Trove::Instance
Zaqar
- OS::Zaqar::MistralTrigger
- OS::Zaqar::Queue
- OS::Zaqar::SignedQueueURL
- OS::Zaqar::Subscription
Zun
OS::Zun::Container
properties
特定于资源的属性列表。属性值可以就地提供,也可以通过函数提供(参见内在函数)。
可选
metadata
特定于资源的元数据。
可选
depends_on
资源对模板的一个或多个资源的依赖关系。有关详细信息,请参阅参考资料依赖项。
可选
update_policy
以嵌套字典的形式更新资源的策略。是否支持更新策略以及确切的语义取决于当前资源的类型。
可选
deletion_policy
资源的删除策略。支持的删除策略包括“删除”、“保留”和“快照”。
可选
external_id
允许为现有的外部(堆栈)资源指定resource_id。外部资源不能依赖其他资源,但我们允许其他资源依赖外部资源。
可选
condition
资源的条件。它决定是否创建资源。
可选
输出参数(outputs)
输出部分定义了在创建堆栈之后用户可以使用的输出参数。例如,这可能是已部署实例的IP地址等参数,或作为堆栈一部分部署的web应用程序的url。
格式
outputs:
<parameter name>:
description: <description>
value: <parameter value>
condition: <condition name or expression or boolean>
parameter name
输出参数名称,在模板的输出部分中必须是唯一的。
description
输出参数的简短描述。
可选
parameter value
输出参数的值。这个值通常通过一个函数来解析。有关函数的详细信息,请参阅内在函数。
可选
condition
有条件地定义输出值。如果条件为False,则不显示任何值。
- 可选
- N版开始增加
条件(conditions)
条件部分定义了一个或多个条件,这些条件根据用户创建或更新堆栈时提供的输入参数值进行计算。条件可以与资源、资源属性和输出相关联。
例如,根据条件的结果,用户可以有条件地创建资源,用户可以有条件地设置不同的属性值,用户可以有条件地给出堆栈的输出。
格式
conditions:
<condition name1>: {expression1}
<condition name2>: {expression2}
...
condition name
条件名称,在模板的条件部分中必须是唯一的。
expression
预期返回True或False的表达式。通常,条件函数可用作表达式来定义条件
- equals
- get_param
- not
- and
- or
- yaql
内置函数(Intrinsic functions)
HOT提供了一组内在函数,可以在模板内部使用这些函数来执行特定的任务,比如在运行时获取资源属性的值。
get_attr
引用资源的属性。属性值在运行时使用从各自资源定义创建的资源实例进行解析。
get_file
将文件的内容返回到模板中。它通常用作包含脚本或配置文件的文件的文件包含机制。
get_param
引用模板的输入参数。它在运行时解析为该输入参数提供的值。
get_resource
函数引用同一模板中的另一个资源。在运行时,它被解析为引用被引用资源的ID,这是特定于资源类型的。例如,对浮动IP资源的引用在运行时返回相应的IP地址。
手工部署
controller
source /root/admin-openrch.sh
创建heat数据库、赋权、设置密码
命令 / 配置示例
mysql -uroot -p123456
CREATE DATABASE heat;
GRANT ALL PRIVILEGES ON heat.* TO 'heat'@'localhost' IDENTIFIED BY '123456';
GRANT ALL PRIVILEGES ON heat.* TO 'heat'@'%' IDENTIFIED BY '123456';
flush privileges;
exit
创建用户
openstack user create --domain default --password 123456 heat
给用户授权service项目和admin角色
openstack role add --project service --user heat admin
创建heat 服务实体
命令 / 配置示例
openstack service create --name heat --description "Orchestration" orchestration
openstack service create --name heat-cfn --description "Orchestration"  cloudformation
创建镜像服务的 API 端点(endpoint)
命令 / 配置示例
openstack endpoint create --region RegionOne cloudformation public http://controller:8000/v1
openstack endpoint create --region RegionOne cloudformation internal http://controller:8000/v1
openstack endpoint create --region RegionOne cloudformation admin http://controller:8000/v1
openstack endpoint create --region RegionOne orchestration public http://controller:8004/v1/%\(tenant_id\)s
openstack endpoint create --region RegionOne orchestration internal http://controller:8004/v1/%\(tenant_id\)s
openstack endpoint create --region RegionOne orchestration admin http://controller:8004/v1/%\(tenant_id\)s
openstack endpoint list
创建Heat域
openstack domain create --description "Stack projects and users" heat
创建heat_domain_admin用户,管理Heat域中的project和user
openstack user create --domain heat --password 123456 heat_domain_admin
将admin角色添加到heat_domain_admin域中的用户 heat以启用heat_domain_admin用户的管理堆栈管理权限
openstack role add --domain heat --user-domain heat --user heat_domain_admin admin
创建 heat_stack_owner 角色
openstack role create heat_stack_owner
将heat_stack_owner角色添加到demo project和user,使demo user 可以管理 Stack
命令 / 配置示例
openstack project create --domain default --description "demo Project" demo
openstack user create --domain default --password 123456 demo

openstack role add --project demo --user demo heat_stack_owner
创建heat_stack_user_role
openstack role create heat_stack_user
安装heat
命令 / 配置示例
yum install -y openstack-heat-api
yum install -y openstack-heat-api-cfn
yum install -y openstack-heat-engine
配置heat的/etc/heat/heat.conf
命令 / 配置示例
openstack-config --set  /etc/heat/heat.conf database connection mysql+pymysql://heat:123456@controller/heat
openstack-config --set  /etc/heat/heat.conf  DEFAULT transport_url rabbit://openstack:123456@controller:5672/
openstack-config --set  /etc/heat/heat.conf  DEFAULT heat_metadata_server_url http://controller:8000
openstack-config --set  /etc/heat/heat.conf  DEFAULT heat_waitcondition_server_url http://controller:8000/v1/waitcondition
openstack-config --set  /etc/heat/heat.conf  DEFAULT stack_domain_admin heat_domain_admin
openstack-config --set  /etc/heat/heat.conf  DEFAULT stack_domain_admin_password  123456
openstack-config --set  /etc/heat/heat.conf  DEFAULT stack_user_domain_name heat
openstack-config --set  /etc/heat/heat.conf keystone_authtoken www_authenticate_uri http://controller:5000
openstack-config --set  /etc/heat/heat.conf keystone_authtoken auth_url http://controller:5000
openstack-config --set  /etc/heat/heat.conf keystone_authtoken memcached_servers controller:11211
openstack-config --set  /etc/heat/heat.conf keystone_authtoken auth_type password
openstack-config --set  /etc/heat/heat.conf keystone_authtoken project_domain_name default
openstack-config --set  /etc/heat/heat.conf keystone_authtoken user_domain_name default
openstack-config --set  /etc/heat/heat.conf keystone_authtoken project_name service
openstack-config --set  /etc/heat/heat.conf keystone_authtoken username heat
openstack-config --set  /etc/heat/heat.conf keystone_authtoken password  123456
openstack-config --set  /etc/heat/heat.conf  trustee auth_type password
openstack-config --set  /etc/heat/heat.conf  trustee auth_url http://controller:5000
openstack-config --set  /etc/heat/heat.conf  trustee username heat
openstack-config --set  /etc/heat/heat.conf  trustee password  123456
openstack-config --set  /etc/heat/heat.conf  trustee user_domain_name default
openstack-config --set  /etc/heat/heat.conf clients_keystone auth_uri http://controller:5000
同步heat数据库
su -s /bin/sh -c "heat-manage db_sync" heat
启动 Orchestration 服务并将其配置为开机自启
命令 / 配置示例
systemctl restart openstack-heat-api.service
systemctl restart openstack-heat-api-cfn.service
systemctl restart openstack-heat-engine.service
systemctl enable openstack-heat-api.service
systemctl enable openstack-heat-api-cfn.service
systemctl enable openstack-heat-engine.service
systemctl status openstack-heat-api.service
systemctl status openstack-heat-api-cfn.service
systemctl status openstack-heat-engine.service
测试
openstack orchestration service list
编排演示
编排场景
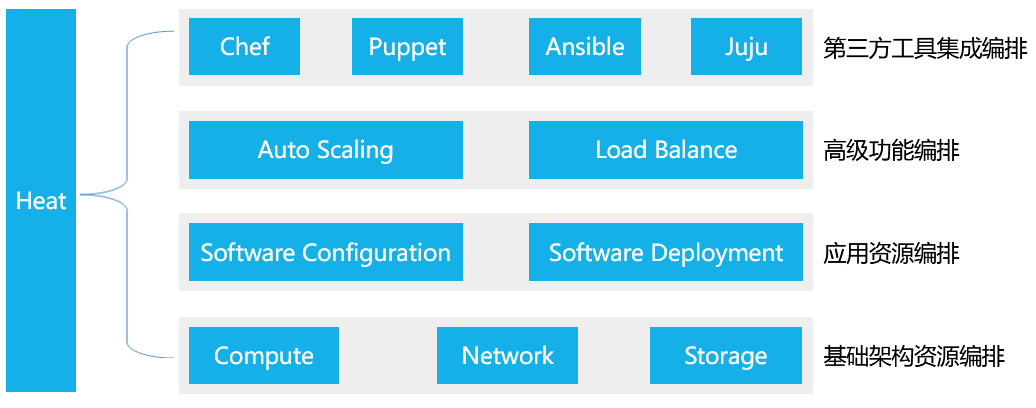
基础设施编排
案例01 创建虚拟机实例
准备
创建镜像---cirros
命令 / 配置示例
openstack image list
+--------------------------------------+--------+--------+
| ID                                   | Name   | Status |
+--------------------------------------+--------+--------+
| 779bf3fe-abd9-43f8-9e41-94f4e3d0d36a | cirros | active |
创建keypair---cirros-key
命令 / 配置示例
openstack keypair list
+------------+-------------------------------------------------+
| Name       | Fingerprint                                     |
+------------+-------------------------------------------------+
| cirros-key | 0d:67:6b:29:f3:fe:dd:79:b3:b1:81:49:82:5c:6a:af |
+------------+-------------------------------------------------+
创建flavor---m1.tiny
命令 / 配置示例
openstack flavor list
+--------------------------------------+---------+-----+------+-----------+-------+-----------+
| ID                                   | Name    | RAM | Disk | Ephemeral | VCPUs | Is Public |
+--------------------------------------+---------+-----+------+-----------+-------+-----------+
| 45124f2c-976f-4405-a178-1dd20da63549 | m1.tiny | 512 |    1 |         0 |     1 | True      |
+--------------------------------------+---------+-----+------+-----------+-------+-----------+
创建提供者网络---public
192.168.2.0/24
创建private网络
172.24.190.0/24
设置网络ID变量
export NET_ID=$(openstack network list | awk '/ private / { print $2 }')
创建yaml文件
命令 / 配置示例
cat <<EOF>/root/demo-template.yaml
heat_template_version: 2015-10-15
parameters:
 NetID:
  type: string
  description: Network ID to use for the instance.

resources:
 server:
  type: OS::Nova::Server
  properties:
   image: cirros
   flavor: m1.tiny
   key_name: cirros-key
   networks:
   - network: { get_param: NetID }

outputs:
 instance_name:
  description: Name of the instance.
  value: { get_attr: [server,name] }
 instance_ip:
  description: IP address of the instance.
  value: { get_attr: [server,first_address] }
EOF
校验
openstack orchestration template validate -t demo-template.yaml
创建堆栈
openstack stack create -t /root/demo-template.yaml --parameter "NetID=$NET_ID" test-stack
查看堆栈建立
openstack stack event list test-stack
查看堆栈信息
openstack stack show test-stack
查看堆栈建立完成后输出的虚拟机实例名称和IP
openstack stack output show --all test-stack
案例02 创建网络子网
创建yaml文件并校验
命令 / 配置示例
cat <<EOF>/root/demo2-template.yaml
heat_template_version: 2015-10-15
parameters:

resources:
 new_net:
   type: OS::Neutron::Net
 new_subnet:
   type: OS::Neutron::Subnet
   properties:
     network_id: { get_resource: new_net}
     cidr: "172.24.180.0/24"
     dns_nameservers: [ "192.168.2.2", "114.114.114.114"]
     ip_version: 4
EOF
openstack orchestration template validate -t demo2-template.yaml
创建stack
openstack stack create -t /root/demo2-template.yaml test02-stack
检查
openstack subnet list;
案例03 定义安全组、端口、虚拟机
创建yaml文件并校验
命令 / 配置示例
cat <<EOF>/root/demo3-template.yaml
heat_template_version: 2015-10-15
parameters:
resources:
 web_secgroup:
   type: OS::Neutron::SecurityGroup
   properties:
     rules:
       - protocol: tcp
         remote_ip_prefix: 0.0.0.0/0
         port_range_min: 80
         port_range_max: 80
 instance_port:
   type: OS::Neutron::Port
   properties:
     network: private
     security_groups:
       - default
       - { get_resource: web_secgroup}
     fixed_ips:
       - subnet_id: sub_172.24.190
 instance:
   type: OS::Nova::Server
   properties:
     image: cirros
     flavor: m1.tiny
     key_name: cirros-key
     networks:
      - port: { get_resource: instance_port}
EOF
openstack orchestration template validate -t demo3-template.yaml
创建stack
openstack stack create -t /root/demo3-template.yaml test03-stack